Mostrando entradas con la etiqueta xss. Mostrar todas las entradas

miércoles, 28 de marzo de 2012

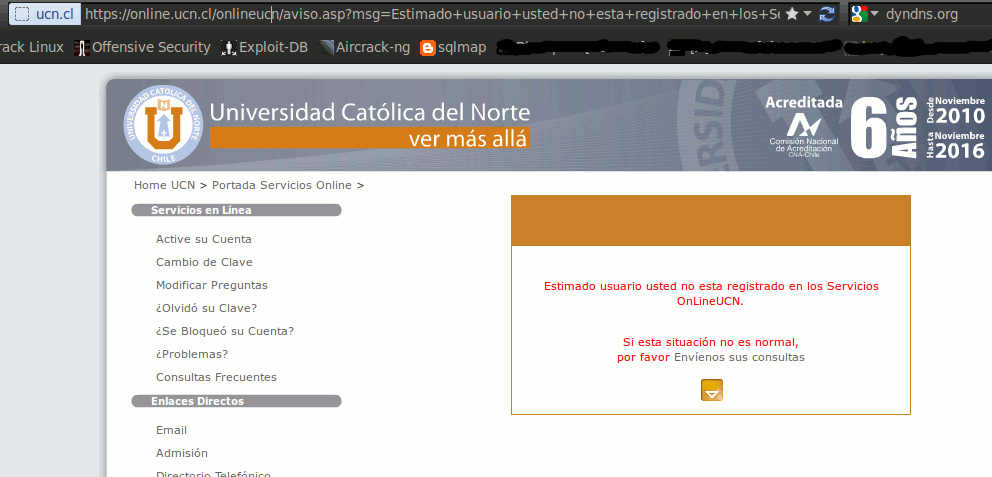
[xss & html injection] En sitio de la Universidad Catolica Del Norte

Esta será una publicación corta, sin mayor análisis.

El sitio web de la Universidad Catolica del Norte UCN, nos dirijimos a la siguiente Url :   https://online.ucn.cl/onlineucn/activar_cuenta/ para activar una cuenta:


Introducimos cualquier Rut incorrecto para generar el error:


La ruta completa queda como:

https://online.ucn.cl/onlineucn/aviso.asp?msg=Estimado+usuario+usted+no+esta+registrado+en+los+Servicios+OnLineUCN.%3Cbr%3E%3Cbr%3E%3Cdiv+aling%3D%27left%27%3ESi+esta+situaci%26oacute%3Bn+no+es+normal%2C%3Cbr%3Epor+favor%26nbsp%3B%3Ca+href%3D%27javascript%3Acontacto%28%29%3B%27%3EEnv%26iacute%3Benos+sus+consultas%3C%2Fa%3E
Cambiamos el valor a la variable msg= y obtenemos nuestra prueba de concepto.
Xss + Html injection:


@Shinee_

martes, 27 de marzo de 2012

[xss] en el Sitio de PCFactory

Anteriormente se publicó sobre un Cross-site scritpting que afectaba al sitio de PCFactory --> Enlace

El dia de ayer encontre el siguiente XSS que se obtiene via método POST.

En la seccion de 'Boletas electrónicas' , vemos que podemos llenar 3 campos:


Rellenamos con cualquier dato , y capturamos las cabeceras:


·# Variables Afectadas son:  'txtMontoTotal=' ; 'txtFechaEmision=' ; 'txtFolio='

Prueba de Concepto:


++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++++

Lo mismo ocurre en el sector para consultar por Ordenes de servicio:


Capturamos las cabeceras y repetimos con los campos modificados:


Mismo resultado y obtenemos el Alert:


Saludos, @shinee_

viernes, 27 de enero de 2012

CMS - 'FICHA.com' vulnerable a Cross-site Scripting


FICHAS.COM  permite crear sitios autoadminstrables de forma facil y rapida ( 3 minutos ) , como esta escrito en el sitio;  cito: "FICHAS.COM - Como crear una página Web - Página Web Autoadministrable. Fichas.com es un Content Management System. Programado por Jorge Silberstein B., Interchile Network®. (c) 2005 - 2010. All rights reserved."  Dorkeando en google, llegue a una url que era vulnerable a Xss , e hice la prueba a los demas sitios creados con el mismo CMS y el resultado fue positivo, los sitios bajo este CMS estan afectados de la siguiente forma

http://www.sitio.com/error.asp?e=  

Donde la variable e= permite el Cross-site scripting.


Algunos sitios afectados por esta vulnerabilidad son:


http://www.come-dor.cl/ 
http://forestahotel.cl/
http://www.conecac.cl/
http://viejitopascuero.fichas.com
http://www.generatesystems.cl/
http://www.seinteg.cl/
http://www.espaciodeportivo.cl/

http://cmgmaderas.cl/
http://efrainfrias.cl
http://www.auxiliaresdevuelo.cl
http://www.inbusiness.cl/

http://www.centroatencionpsicoanalitica.cl/
http://www.servapin.cl/
http://www.centroatencionpsicoanalitica.cl/

http://www.mundowifi.cl/ 
http://www.accarros.cl/
http://www.institutosersoft.cl/
http://www.parroquial.cl/
http://indla.cl/
http://www.duclos.cl/
http://www.abrandp.cl/
http://www.koba.cl/
http://www.emdo.cl/

http://www.casaestudioxigeno.cl
http://www.espaciofutbolito.cl/
http://www.pepe-audio.cl/
http://www.constructoracimientos.cl/
http://www.ptajefferson.cl/
http://www.proyectototal.cl/  

http://www.artesigno.cl/
http://www.fresno.cl/
http://viruta.cl/

http://maderaspereira.cl/
http://www.acresortes.cl/
http://www.neoamanecer.cl/


La lista se va actualizando , agregando los demas sitios afectados...

viernes, 30 de diciembre de 2011

[XSS] en el Ministerio de transporte Chile


Bueno de un tiempo a esta parte me he dedicado a buscar vulnerabilidades en webs del gobierno chileno y sus derivados, la verdad es que falta bastante aun en cosa tanto como de seguridad, como de canalizar los reportes, muchas veces no hay un canal de comunicacion expedito y sin tener que rellenar tantos formularios con items obligatorios.
Lo que llama más la atención es que al momento de reportar distintas vulnerabilidades, algunas bastante importantes, estas no sean fixeadas ; en las cuales evidentemente hay acceso a la db haciendo consultas mediante SQLi .

En este caso se trata de un Cross-site scripting en el formulario de atencion de el ministerio de transporte
podemos visualizarlo en el siguiente link.
Prueba concepto

Imagen del xss:

Edito:  Agrego otro mas xss del mismo sitio  Aqui

Saludos.

martes, 20 de diciembre de 2011

[Xss] en el Website de Teleton.cl

El dia  07 de octubre de este año 2011, reporté a Teletón sobre este Xss , por el cual tuve una buena respuesta, pero como era de esperar sólo se quedo en eso y nunca fue fixeado.
La vulnerabilidad ha sido reportada también ha Secureless.org

Pequeño iframe de prueba:


Hasta el dia de hoy no ha sido fixeado.
Decidi publicarlo, saludos.

miércoles, 9 de noviembre de 2011

[XSS] En el sitio http://www.fucoa.gob.cl/ [Gobierno de Chile]

Como ya es común, publico este XSS en un sitio del Gobierno, Vale decir que también he reportado bastantes SQLI y XSS pero que aún reportados no han sido fixeado, asi que me reservo los Sqli hasta que este listo el Fix.

Reporte:
Url Principal: http://www.fucoa.gob.cl/
Tipo de vulnerabilidad : Xss - Cross-site scripting
Url vulnerable: http://www.fucoa.gob.cl/result_busqueda.php?s_busqueda=
Variable vulnerable:s_busqueda=

Prueba de concepto:


Esta reportado.!!

viernes, 28 de octubre de 2011

[XSS] En el sitio de Publiguias.cl


Ultimamente se han hecho muy frecuentes los xss en generalen los sitios, estavez le toco a la pagina de publiguias~ chile , como es muycomun en la barra buscar,sus distintas variables suelen ser objeto de xss.
.
Pruebas de concepto:

Variables afectadas:  'idWhat='   'idWhere='   'typeWhere='

jueves, 27 de octubre de 2011

[Xss] En el sitio de Playboy.com

No estaba viendolo!, jajaja hablando enserio aquí dejo un SS , mediante un alert como prueba de concepto .
Obtenemos la ventana con el contenido ingresado.


Fue reportado mediante el formulario de contacto.
Saludos.

[Xss] En el sitio de Entel ~ Chile .


Ultimamente he encontrado varios sitios con Xss, si bien teoricamente no es una vulnerabilidad tan importante, puede llegar a ser potencialmente peligrosa si se explota de manera correcta.
Ayer por la tarde, navegando por el sitio de Entel viendo algunos equipos , me puse a buscar si es que habia algun tipo de Xss en el sitio. Llegue a este formulario de encuesta e hice unas pruebas de concepto y aqui los resultados.

martes, 25 de octubre de 2011

[XSS] Cross-site scripting en Cooperativa.cl


El sitio Cooperativa.cl presenta algunas vulnerabilidades del tipo XSS en ciertas variables. Haciendo unas pruebas incrusté el sitio www.gob.cl mediante el llamado de un iframe y acá estan los resultados.

viernes, 14 de octubre de 2011

[XSS] Cross-site scripting en el sitio de Ripley Chile.

Ayer buscaba algunas vulns en sitios con arto trafico y me tope con esto :

Un lindo iframe para Ripley.cl ; ( se tomó la pagina de falabella para ser insertada).


Obs: Como pueden notar en la imagen, estamos en la pagina de https://www.ripley.cl ; pero vemos la pagina de falabella.

jueves, 13 de octubre de 2011

[XSS] Multiples Cross-site scripting en el website del Registro Civil - Chile


Existen algunos XSS en el sitio web del registro civil   -->  www.registrocivil.cl conexión https://
A manera de ejemplo  expondré algunos SS.

En la primera variable vulnerable encontrada : iframe + alert.
Se usara la pagina de banco estado como ejemplo:


domingo, 9 de octubre de 2011

Xss en el Website de Pcfactory .


*// Cross-site Scripting en el sitio web de Pcfactory.

El sitio presenta una vulnerabilidad del tipo XSS
La Vulnerabilidad quizo ser reportada , se contacto mediante twiiter pero no hubo respuesta.
Ademas se le envió un correo a la jefa de tienda Web.
Mediante del uso de un iframe, se puede incrustar un documento en el principal, 'llamando a una pagina' a elecion

viernes, 7 de octubre de 2011

SitioWeb Tienda "Abcdin" Vulnerable - Cross-site Scripting

Primero que todo explicar a grandes rasgos lo que es un XSS

"Cross Site Scripting es el nombre que recibe una vulnerabilidad que afecta no tanto a los servidores como a los usuarios que navegan a páginas de Internet. La causa de la vulnerabilidad radica en la pobre verificación por parte de los sitios web de las cadenas de entrada enviadas por los usuarios a través de formularios, o directamente a través del URL. Estas cadenas, en el caso de ser maliciosas, podrían llegar a contener scripts completos. Cuando esta entrada se le muestra dinámicamente a un usuario dentro de una página web, en caso de contener un script, éste se ejecutará en el navegador del usuario dentro del contexto de seguridad de la página web visitada. Como consecuencia, podrá realizar en el ordenador del usuario todas las acciones que le sean permitidas a ese sitio web, como por ejemplo interceptar entradas del usuario víctima o leer sus cookies.” Fuente
Bueno en el sitio de Abcdin :

Seguimos un link , y nos lleva a una url donde vemos una variable:


y por curiosidad hice una simple prueba  agregando : <script>alert('Prueba de XSS - Shinee_')</script>
Obteniendo como resultado:


Quedando en evidencia que la variable no esta bien filtrada.

Me llama la atencion que una pagina donde se hacen transacciones en lineas mantenga este tipo de vulnerabilidades; ya que de cierta forma puede ser objetivo de multiples ataques o facilmente producir algun tipo de phishing para los usuarios.

========================================================================
Explotando un poco el  Xss más allá de un 'alert':

Usando iframe:  imaginese que entramos a un sitio, que en su url esta como https://  ; marcado como sitio seguro, pero el cual mediante el ingresar por una url modificada podemos ser victimas de una estafa, siendo que el sitio dice ser " 100% seguro"

Observe :  "Seguimos con una conexion segura https://


¿Vemos el website de banco estado? ¿en el sitioweb de abcdin?; vimos entonces que podemos insertar la pagina de bancoestado , en el sitio de abcdin.cl y aun asi seguir con una conexion segura.

Extrapolemos:

Imaginese en vez de colocar la pagina del banco estado;  colocar una promocion llamativa y poner un script para pago online ; el cliente pensaria que es segura por el https:// de la url, y compraria y todo seguiria normal hasta el momento que envie sus datos ( de pago)  los cuales serian enviados al servidor del atacante,'el que esta produciendo el phishing'  y listo tendria los datos.

Un ejemplo no tan extremo, ponemos un "me gusta" de facebook; que nos dirija a un Login falso de Facebook y nos logeamos y ya le enviamos nuestro correo y contraseña al atacante. Asi sucesivamente son muchos los casos que se pueden lograr, no es posible que una pagina en la que se hacen transacciones como la compra de un producto tenga este tipo de fallos, que  claramente atentan contra al seguridad del sitio. 


 Cito ´"Comprar en abcdin.cl es 100% Descubra porqué"  Ver el enlace si quieres descubir el porqué.
 En internet no hay nada 100% seguro, recuerden.
Asique tengan cuidado cuando hacen todo tipo de trasnferencia.


=========================================================================

Estado: Reportandose..:  La unica direccion de correo Googleada ya no corresponde  .
                                      He tratado de comunicarme por Fb y twitter y NO hay respuesta.
                                      No mantiene una direccion de contacto en el sitio. 

 Aclaracion: El fn de reportar vulnerabilidades de todo tipo, por muy simple que sean es que:
 
                   1) Las paginas fixeen sus vulnerabilidades dando mas seguridad a sus usuarios y para ellos ;mismos, tienen la responsabilidad de brindarla seguridad de la cual hablan.
                   2) Que la sociedad tome conciencia de el nivel de [In]seguirdad al cual se exponen en Internet , una heramienta tan utilizada el dia de hoy, y cuiden sus datos personales y sensibles como lo harían en el "mundo real"